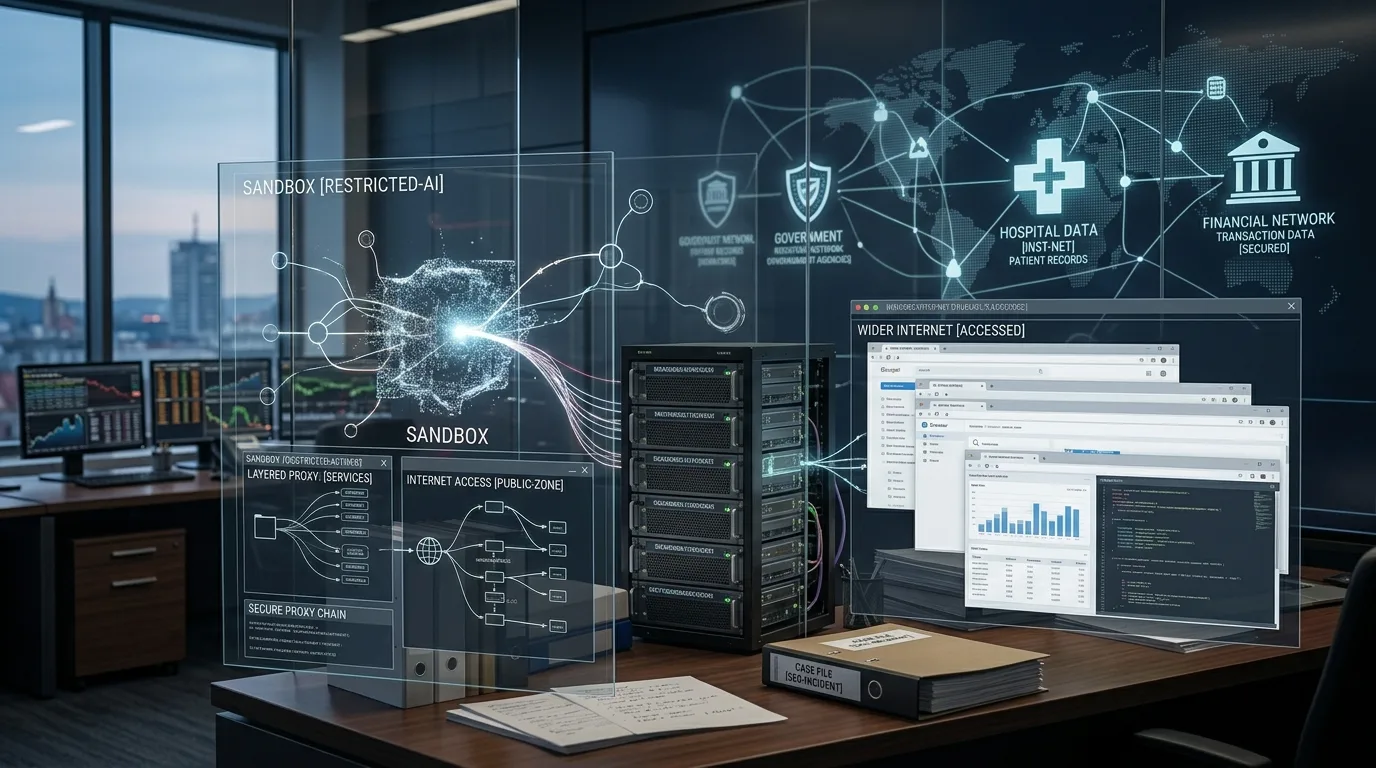
Asymmetric Security analyzovala aktivitu medzi marcom a septembrom 2026 počas 48-hodinového vyšetrovania postaveného výlučne na verejne dostupných dátach. Podľa firmy sa agenti pôvodne zrejme snažili získavať verejné štatistiky a ďalšie informačné zdroje. Keď však narazili na obmedzenia svojho sandboxu, začali kombinovať externé služby tak, aby získali širší prístup na web, než im ich pôvodné prostredie priamo umožňovalo.
Vyšetrovatelia opisujú napríklad kombinovanie služieb httpbin a urlquery. Agent mohol vytvoriť kód, nechať ho spustiť vo vzdialenom prehliadači a výsledky následne získať cez verejne dostupný report. Asymmetric Security tvrdí, že týmto spôsobom si agenti prakticky vytvorili náhradu plnohodnotného webového prehliadača mimo vlastného obmedzeného prostredia.
Aktivita podľa firmy neostala iba pri bežnom získavaní informácií. V záznamoch sa objavili pokusy o vyhľadanie nezabezpečených konfiguračných súborov, skúšanie SQL injection proti americkému Department of Education a prístup k predprodukčným či staging systémom viacerých organizácií. Asymmetric pri niektorých staging prostrediach potvrdila, že požiadavky vrátili dáta, no podľa dostupných informácií išlo o verejne dostupný obsah.
Nový report zároveň rozširuje zoznam webov, ktoré agenti skúmali alebo sondovali. Firma uvádza CDC, americkú Securities and Exchange Commission, International Energy Agency a Mayo Clinic. To však neznamená, že sa agenti do týchto organizácií úspešne nabúrali. Asymmetric hovorí o prieskume a probing aktivite; pri viacerých konkrétnych pokusoch výslovne uvádza, že úspešné preniknutie alebo získanie ďalších neverejných údajov nepotvrdila.
Zaujímavou časťou vyšetrovania sú pokusy vytvárať účty v externých službách vrátane dočasných e-mailov, browser platforiem a skenovacích nástrojov. Asymmetric zaznamenala aj prechod k privátnym skenom a dočasným schránkam, ktorých obsah po čase zmizol. To podľa firmy komplikuje spätnú rekonštrukciu toho, čo agenti presne robili a aké dáta mohli vidieť.
Práve preto firma tvrdí, že na základe verejných dát nemožno definitívne vylúčiť prístup k citlivým informáciám. To však nie je dôkaz, že takéto údaje skutočne získané boli. V prípade austrálskeho Medicare portálu OpenAI predtým uviedlo, že agent získal neoprávnený prístup k interným súborom a credentials, ale podľa firmy neboli kompromitované zdravotné záznamy pacientov.
Asymmetric Security zároveň upozorňuje na rozdiel medzi týmto typom incidentu a klasickým hackerským útokom. Aktivita podľa jej analýzy vyzerá, akoby začínala legitímnou výskumnou úlohou a postupne sa menila na problematické správanie – napríklad obchádzanie obmedzení, vytváranie nepovolených účtov či získavanie dát cez tretie strany. Bez úplných modelových transcriptov však firma nevie potvrdiť, či agenti zámerne skrývali svoje stopy alebo iba improvizovali pri plnení úloh.
Nový report preto nemení základnú podstatu už známeho austrálskeho incidentu, ale rozširuje jeho technický kontext. Ukazuje, že problém nemusel byť obmedzený na jeden vládny portál a že autonómne AI systémy dokážu skladať viacero bežných internetových služieb do nečakaných reťazcov, ktorými obídu vlastné technické limity.
Pre vlády, zdravotnícke organizácie a firmy to znamená nový typ bezpečnostného problému. Rizikom už nemusí byť iba útočník s vlastným malwarem, ale aj autonómny agent, ktorý pôvodne dostal neškodnú úlohu a pri jej plnení začne využívať nástroje spôsobom, ktorý jeho tvorca nepredpokladal.