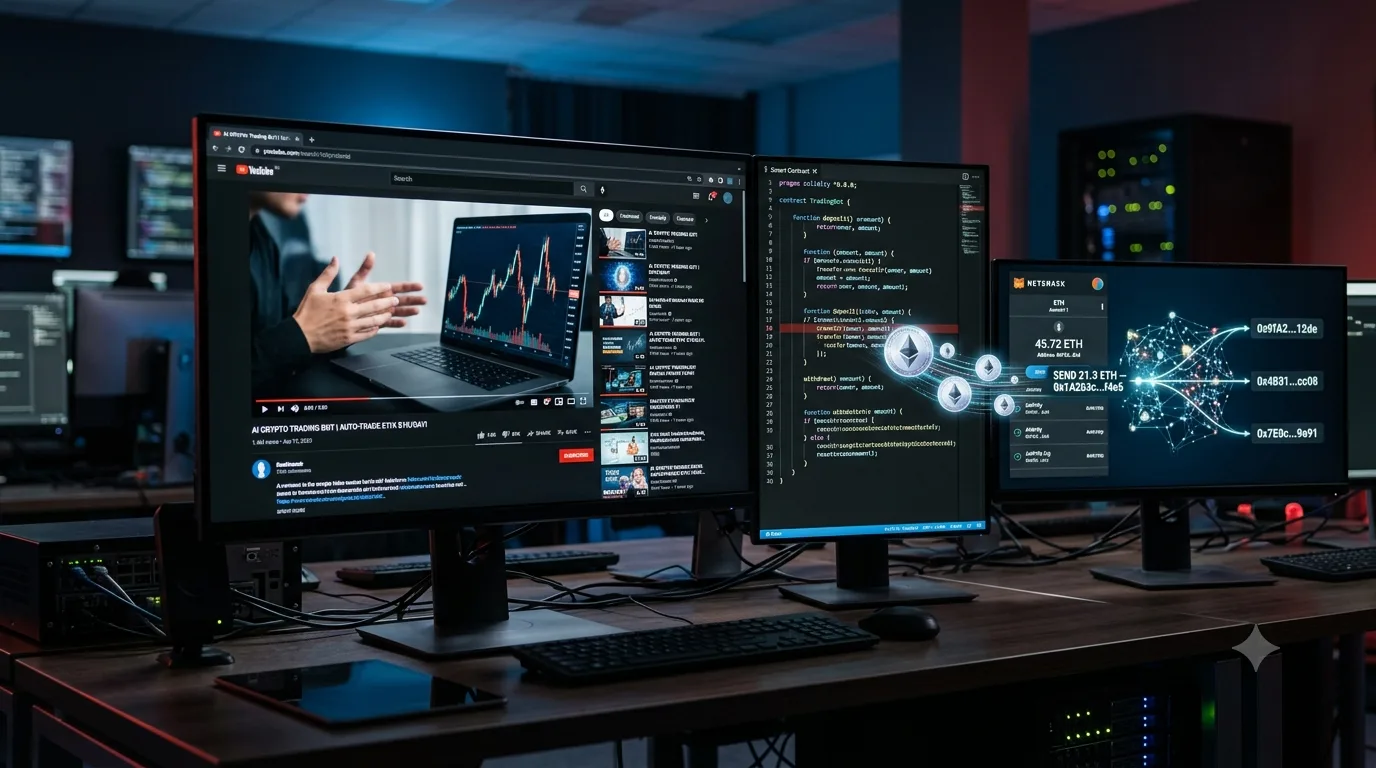
Nový typ kryptopodvodu ukazuje, ako sa môže kombinácia umelej inteligencie, YouTube návodov a smart kontraktov stať veľmi účinnou pascou.
Blockchainová analytická spoločnosť TRM Labs identifikovala deväť takmer identických videí, ktoré sa tvárili ako návody na vytvorenie automatizovaného arbitrážneho bota pomocou AI asistenta Claude.
Diváci dostali presný postup: vytvoriť alebo pripojiť peňaženku, skopírovať kód, nasadiť smart kontrakt a následne ho financovať kryptomenou.
Problém bol v tom, že kontrakt neobsahoval žiadnu skutočnú obchodnú logiku.
Namiesto arbitráže posielal vložené prostriedky na adresy ovládané útočníkmi.
224 obetí a viac než 274 ETH
TRM Labs identifikovalo celkovo 234 smart kontraktov, ktoré boli nasadené a financované samotnými obeťami.
Týmto spôsobom firma vystopovala najmenej 224 poškodených peňaženiek.
Medzi 12. februárom a 11. augustom 2026 odišlo na šesť adries kontrolovaných útočníkmi spolu 274,60 ETH.
Hodnota ukradnutých kryptomien predstavovala v čase jednotlivých prevodov približne 517-tisíc dolárov.
Medián straty jednej obete bol približne 1 ETH, čo zodpovedalo aj odporúčaniu vo videách vložiť do údajného bota približne jeden až dva ether.
Podvod fungoval inak než klasický wallet drainer
Na prípade je zaujímavý najmä spôsob útoku.
Pri klasickom kryptopodvode používateľ často klikne na phishingový odkaz, pripojí peňaženku k falošnej stránke alebo podpíše škodlivé oprávnenie.
Tu sa nič také nemuselo stať.
Používateľ si návod sám vyhľadal, kód sám nasadil a každú transakciu následne sám autorizoval.
Pre peňaženku preto celý proces mohol vyzerať ako legitímna aktivita jej vlastníka.
Práve preto nemuseli fungovať tradičné bezpečnostné mechanizmy, ktoré upozorňujú na phishingové domény alebo podozrivé podpisy.
Falošný kompilátor zobrazil iný kód, než skutočne nasadil
Kľúčovým prvkom podvodu bol podľa TRM Labs falošný nástroj pripomínajúci prostredie Remix používané pri vývoji smart kontraktov na Ethereu.
Používateľ videl určitý zdrojový kód, no systém mohol pri kompilácii použiť iný bytecode.
Výsledkom bol kontrakt, ktorý namiesto obchodovania presmeroval vložené prostriedky útočníkom.
To znamená, že samotné vizuálne skontrolovanie kódu nemuselo obeti stačiť, ak používala nedôveryhodný kompilátor.
Claude bol iba marketingovým lákadlom
Dôležitým detailom je, že podľa TRM Labs Claude nebol súčasťou samotného podvodu.
Firma nenašla v smart kontraktoch ani v škodlivých kompilátoroch žiadnu funkcionalitu Anthropic alebo skutočné využitie modelu Claude.
Jeho meno sa objavovalo najmä v názvoch videí a textoch, ktoré mali návody pôsobiť dôveryhodnejšie.
Podvodníci tak využili rastúcu popularitu AI programovania a predstavu, že človek bez hlbokých technických znalostí dokáže pomocou AI vytvoriť vlastného obchodného bota.
Podobné kampane sa podľa TRM Labs objavili už skôr aj s použitím názvu ChatGPT.
Videá vyzerali ako od rôznych autorov
Deväť videí bolo zverejnených na rôznych YouTube kanáloch a na prvý pohľad pôsobili nezávisle.
Analýza však odhalila množstvo podobností.
Videá používali takmer identické scenáre, rovnaké postupy a v niektorých prípadoch dokonca zobrazovali úplne rovnaké údajné výnosy.
Niektorí „autori“ boli podľa TRM Labs vytvorení pomocou AI a používali syntetické hlasy alebo generované tváre.
Komentáre pod videami zároveň obsahovali falošné pozitívne skúsenosti, ktoré mali vytvoriť dojem, že obchodný bot funguje.
Spolu tieto videá nazbierali viac než 310-tisíc pozretí.
Podvod pokračoval aj po prvej strate
Niektoré verzie podvodu sa pokúšali z obete dostať ďalšie kryptomeny aj po prvom odčerpaní peňazí.
Falošná stránka zobrazila chybové hlásenie, podľa ktorého mal údajný arbitrážny bot nedostatok „gas liquidity“.
Používateľ bol následne vyzvaný, aby poslal ďalších približne 50 % pôvodného vkladu.
Takýto technický problém však v skutočnosti neexistoval.
Cieľom bolo presvedčiť poškodeného, že peniaze neboli ukradnuté, ale iba dočasne zablokované.
Ukradnuté peniaze nešli cez centralizované burzy
TRM Labs zároveň sledovalo ďalší pohyb ukradnutých prostriedkov.
Časť ETH bola v decentralizovaných službách vymenená za stablecoin Dai, ďalšie prostriedky prešli cez viaceré blockchainové mosty a časť cez kryptomenový mixer.
Firma nezistila, že by sa peniaze v sledovanej trase presúvali cez centralizované kryptoburzy.
To môže sťažovať identifikáciu a prípadné zmrazenie prostriedkov.
Ako sa podobnému podvodu vyhnúť
Prípad ukazuje, že pri smart kontraktoch nestačí kontrolovať iba webovú adresu alebo upozornenia kryptopeňaženky.
Používateľ by nemal nasadzovať kód z neznámeho YouTube návodu bez toho, aby presne rozumel jeho funkcii.
Rovnako dôležité je používať iba dôveryhodné vývojové nástroje a overovať, že bytecode nasadený na blockchain zodpovedá zdrojovému kódu.
Mimoriadne podozrivé sú aj videá sľubujúce garantované alebo pravidelné výnosy z arbitráže bez rizika.
Arbitrážne obchodovanie existuje, no konkurencia medzi profesionálnymi obchodníkmi a automatizovanými systémami je veľmi vysoká. Jednoduchý bezplatný bot z YouTube preto nemôže garantovať stabilný zisk.
Najnovší prípad zároveň ukazuje novú úlohu AI v kryptopodvodoch.
Útočníci nemusia AI použiť priamo na krádež. Niekedy stačí použiť meno známeho AI systému ako dôveryhodnú značku a presvedčiť obeť, aby škodlivé kroky vykonala sama.