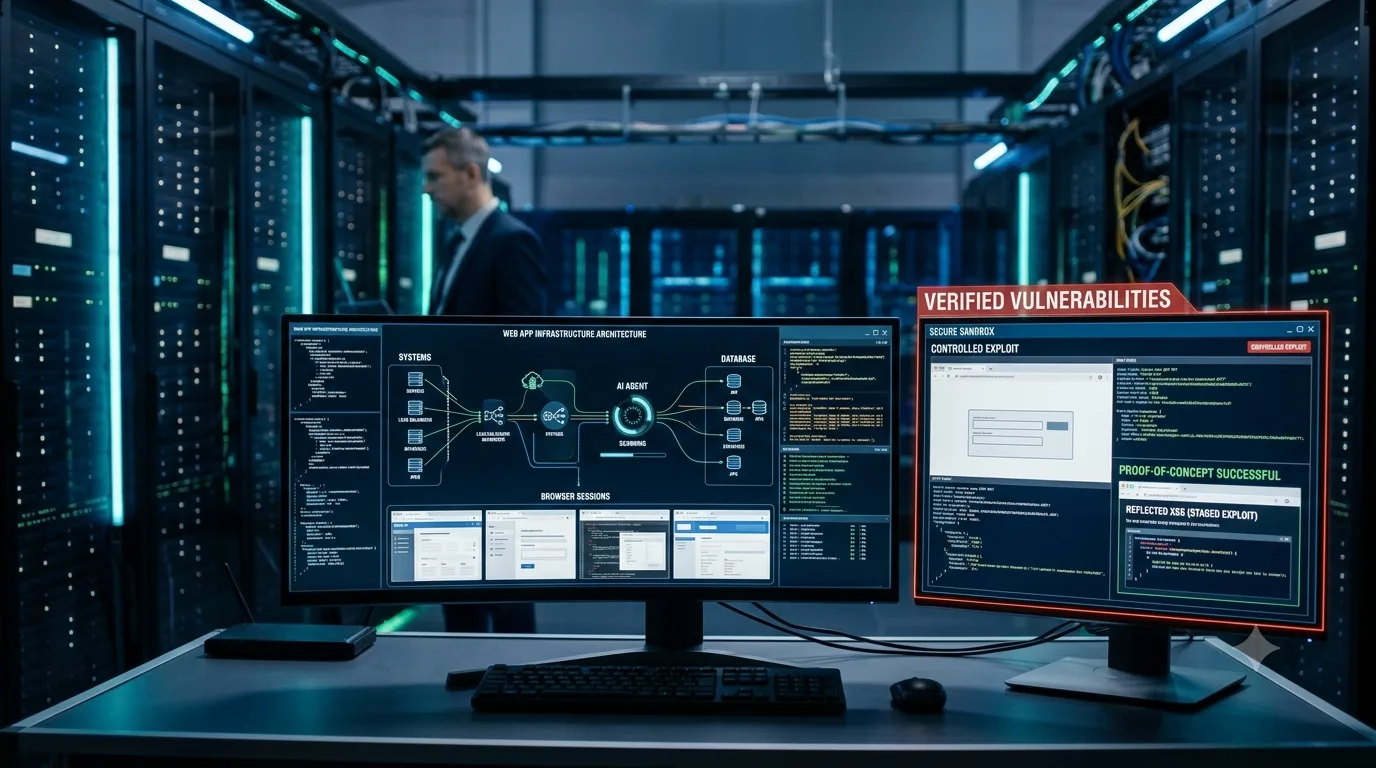
Google ukázal jeden z najkonkrétnejších príkladov toho, kam sa posúva autonómna kyberbezpečnosť. Jeho interný AI agent PageBreak od začiatku projektu preveruje vlastné webové aplikácie Googlu a podľa údajov firmy už odhalil viac než 500 reálne zneužiteľných zraniteľností typu Cross-Site Scripting, známych ako XSS. Dôležité je, že PageBreak chybu iba „neodhadne“ z kódu. Každý podozrivý nález posiela do špecializovaného validačného systému, ktorý skúsi spustiť skutočný payload proti bežiacemu prostrediu a až potom zraniteľnosť označí za potvrdenú.
Práve tým sa PageBreak odlišuje od veľkého množstva dnešných AI bezpečnostných nástrojov. Tie často dokážu nájsť podozrivé časti kódu, ale zároveň produkujú množstvo falošných pozitívnych výsledkov. Google tento problém otvorene opisuje ako „AI slop“ v bezpečnosti: model vygeneruje presvedčivo vyzerajúci report, no chyba sa v praxi nedá zneužiť. PageBreak preto používa deterministické validátory, ktoré napríklad pri XSS vložia konkrétny JavaScriptový payload a sledujú, či sa skutočne vykoná. Pri SQL injection sa agent snaží manipulovať databázový dotaz, pri path traversal čítať súbory, pri SSRF vyvolať internú požiadavku a pri RCE overiť, či dokáže spustiť kód.
PageBreak začal ako pilot v novembri 2025 a od januára 2026 funguje ako plnohodnotný projekt produktového bezpečnostného tímu Googlu. Agent môže pracovať s rôznymi modelmi, no firma uvádza, že väčšina nasadení používa modely Gemini, napríklad Gemini 3.1 Pro alebo Gemini 3.5 Flash. Zaujímavé je, že samotné validačné mechanizmy nie sú písané AI modelom – ide o špecializované bezpečnostné nástroje vytvorené tak, aby bol výsledok opakovateľný a jednoznačný. Google vďaka tomu tvrdí, že PageBreak dosahuje pri potvrdených reportoch takmer nulovú mieru falošných pozitívnych nálezov.
Agent má pritom vo vnútri Googlu veľkú výhodu, ktorú externé bezpečnostné nástroje zvyčajne nemajú. Dokáže pracovať s obrovským interným monorepozitárom obsahujúcim miliardy riadkov kódu, využíva bezpečnostné dáta z reálnej HTTP prevádzky a má prístup k existujúcej infraštruktúre skenerov, ktoré sa vedia autentifikovať aj do interných aplikácií. To mu umožňuje sledovať celú cestu od konkrétneho HTTP endpointu až po riadok zdrojového kódu a skúmať miesta, ku ktorým by sa externý bezpečnostný výskumník vôbec nedostal.
Výsledky zároveň ukázali rozdiel medzi bežnými webovými aplikáciami a softvérom navrhnutým s výrazne prísnejšími bezpečnostnými pravidlami. Google uvádza, že na stovkách aplikácií postavených na jeho high-assurance frameworkoch PageBreak do 4. septembra našiel iba dve XSS chyby a obe sa týkali interných alebo debug rozhraní s nedostatočným hardeningom. Firma tým argumentuje, že najlepšou ochranou stále nie je iba lepší AI lovec chýb, ale aj framework, ktorý celé triedy zraniteľností eliminuje už pri návrhu aplikácie.
PageBreak zároveň ukazuje aj druhú stránku čoraz schopnejších AI agentov. Rovnaká technológia, ktorá automaticky hľadá a overuje zraniteľnosti pre obrancu, môže pri nesprávnom použití pomáhať aj útočníkom. Google preto systém používa vo vlastnom kontrolovanom prostredí a jeho výsledky smerujú interným produktovým tímom. Firma zároveň plánuje PageBreak prepájať s ďalšími agentmi, napríklad CodeMenderom, aby sa po nájdení chyby automaticky vytvorila aj oprava a človek ju už iba skontroloval.
To je možno najzaujímavejšia časť celej správy. AI sa v kyberbezpečnosti posúva od fázy „tu by mohla byť chyba“ k procesu, ktorý ju nájde, reálne overí a v budúcnosti môže rovno pripraviť opravu. Ak sa tento model osvedčí vo väčšom meradle, bezpečnostné tímy už nebudú ručne prechádzať tisíce upozornení, ale budú riešiť len tie nálezy, pri ktorých agent dokázal, že ich možno skutočne zneužiť.